身份验证通过了,为什么还不能批准业务操作?
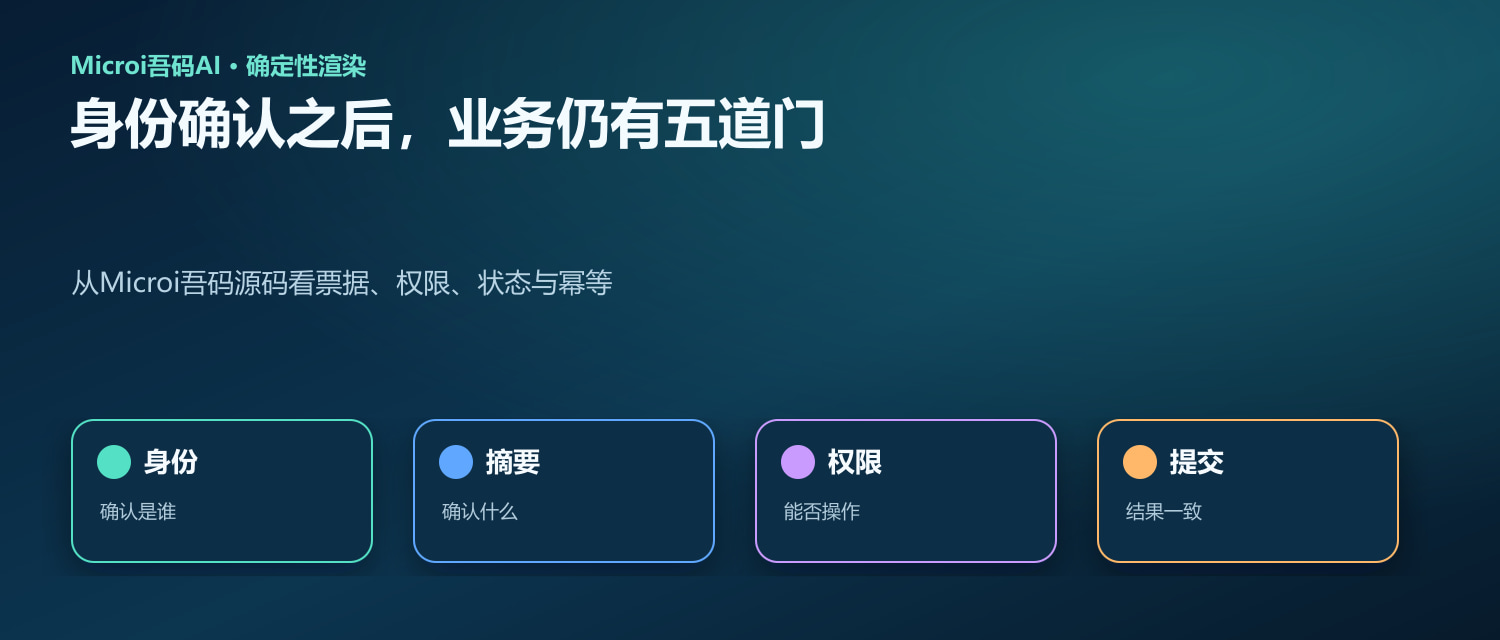
本文原创AI配图,摄影与技术示意均非实际产品截图。
摘要| 一次 Passkey 或身份核验成功,只能回答“当前是谁在确认”。分析 Microi吾码的身份票据实现后,本文用敏感审批解释操作摘要、权限、状态、一次性消费和业务幂等怎样各守一个边界。
✦ 01|确认身份之后,业务问题才开始
设想一笔待审批付款:管理员打开页面,完成一次设备验证,界面显示成功。就在这几秒里,金额被另一名操作员修改了,或管理员的审批权限已被收回。旧页面的成功提示,能否继续批准新金额?如果把“验证成功”直接当成“允许付款”,身份过程没有出错,业务却可能已经越界。
核心判断| 身份确认、资源授权和业务提交是三个不同动作,必须由服务端按同一次业务事实衔接。
Microi吾码以 DiyToken 维持当前用户与租户会话;前端 V8、接口引擎和表单事件沿用这套身份入口。额外身份验证并不另建一套业务权限,它为敏感动作增加一张短期、一次性的确认票据。
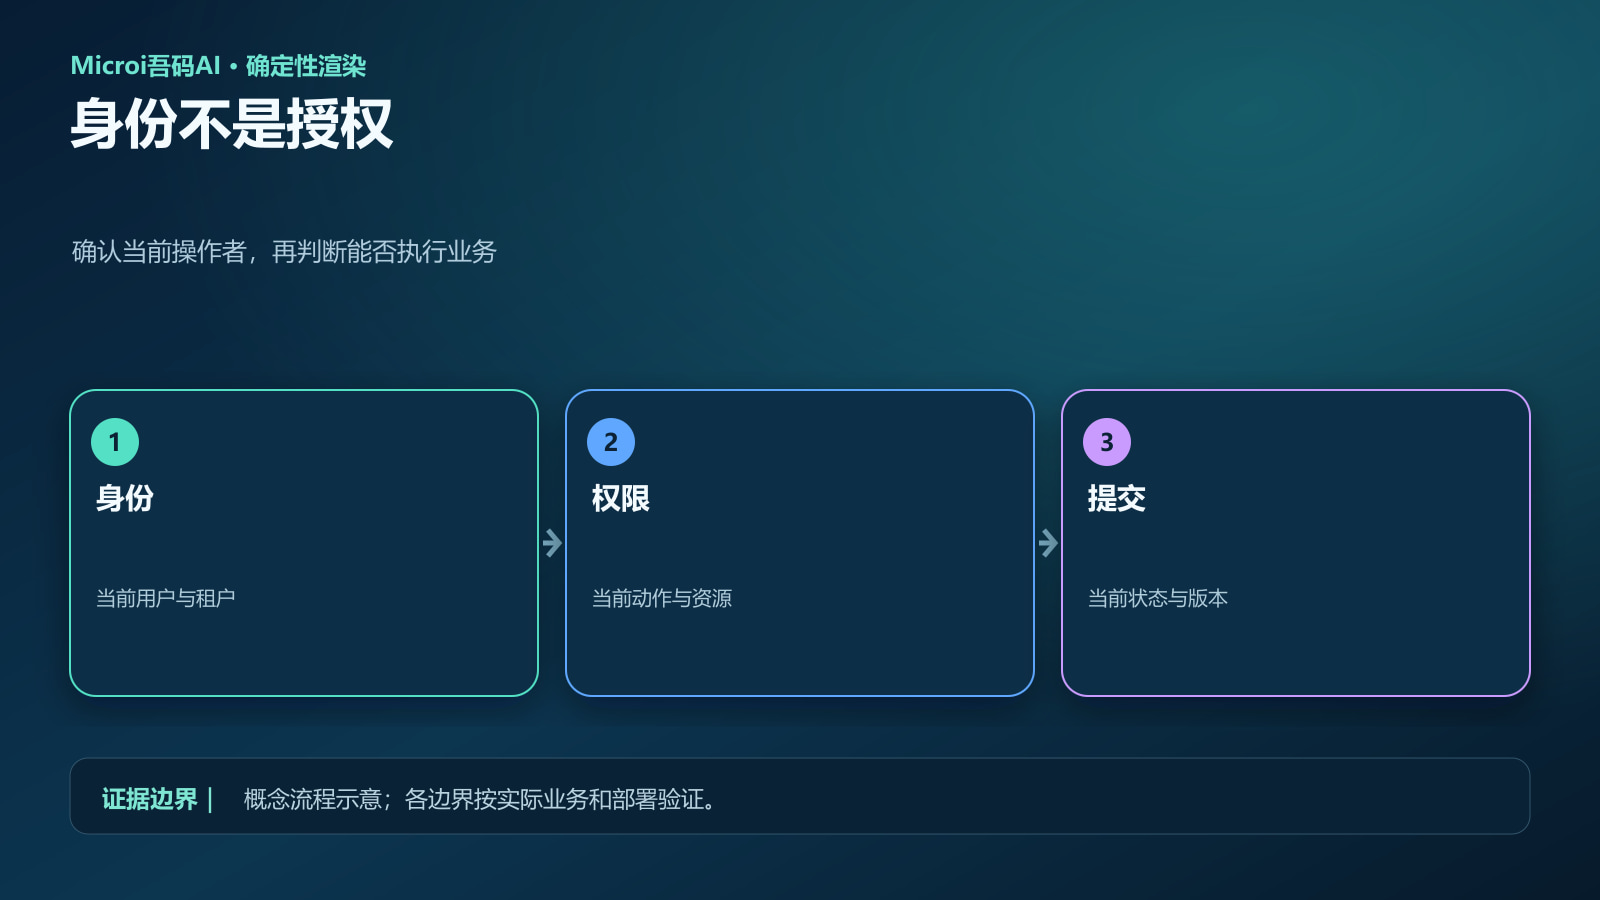
技术示意:验证成功只通过第一道门。
✦ 02|一张票据,需要绑定哪四件事
服务端签发的票据保存 OsClient、UserId、Purpose 与 ActionHash,并携带验证方式和过期时间。官方文档约定两分钟有效;实现把数据存入租户缓存,过期由缓存与消费时的时间检查共同约束。随机票据用于定位这次验证,真正的绑定关系来自服务端保存的内容。
- OsClient:票据属于当前租户。
- UserId:票据属于正在操作的用户。
- Purpose:查看秘密与批准付款应是不同用途。
- ActionHash:这次确认对应哪个具体业务命令。
摘要的职责| 摘要绑定操作内容,不能替代业务数据本身,也不替代权限判断。
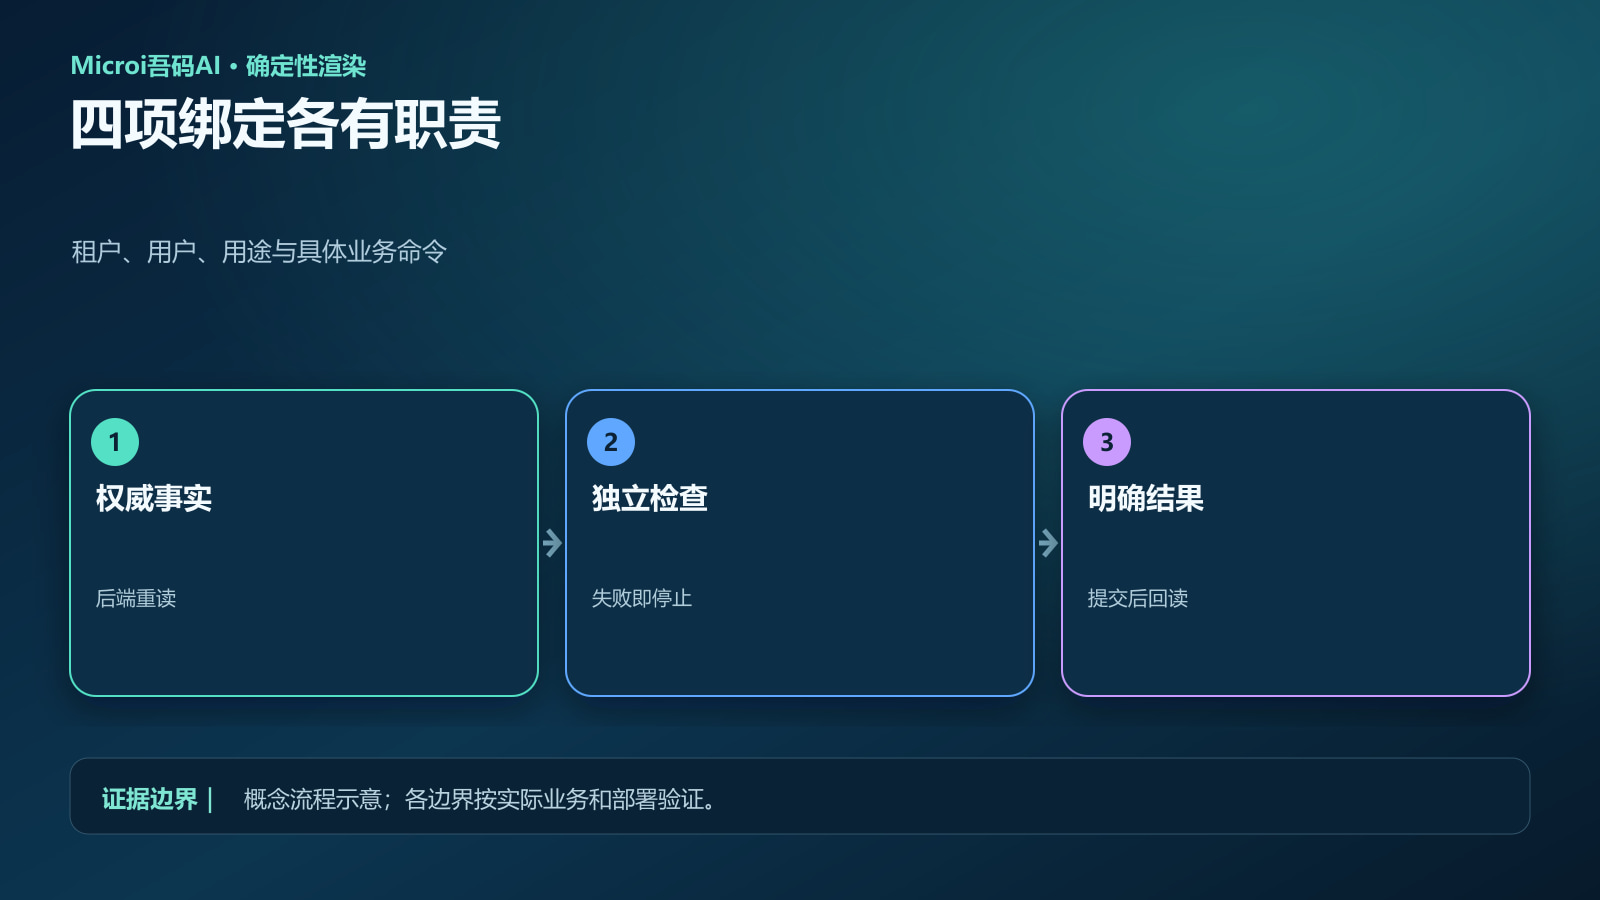
概念图,不表示实际页面布局。
✦ 03|为什么不能相信前端传来的摘要
前端可以展示即将确认的金额和对象,但最终执行端必须重新读取权威数据,并按固定规则组装业务命令。审批单 Id 相同并不意味着命令相同:金额、收款对象、版本、审批动作变化,都可能使原确认失效。字段顺序、空值和数值格式也应固定,避免同一事实生成不同摘要。
// 规范化业务命令应由后端从权威事实构建
var actionHash = V8.EncryptHelper.Sha256Hex(canonicalBusinessCommand);
var verified = V8.Method.ConsumeIdentityVerificationTicket({
  Ticket: V8.Param.IdentityVerificationTicket,
  Purpose: 'ApproveSensitiveOperation',
  ActionHash: actionHash
});
if (verified.Code !== 1) return verified;
上面是官方消费接口的调用形态,canonicalBusinessCommand 是业务方必须实现的规范化命令,并非平台自动提供的全局变量。把 V8.Param.ActionHash 原样交给消费接口,只能证明客户端提交了某个字符串,无法证明它对应数据库里的当前金额。
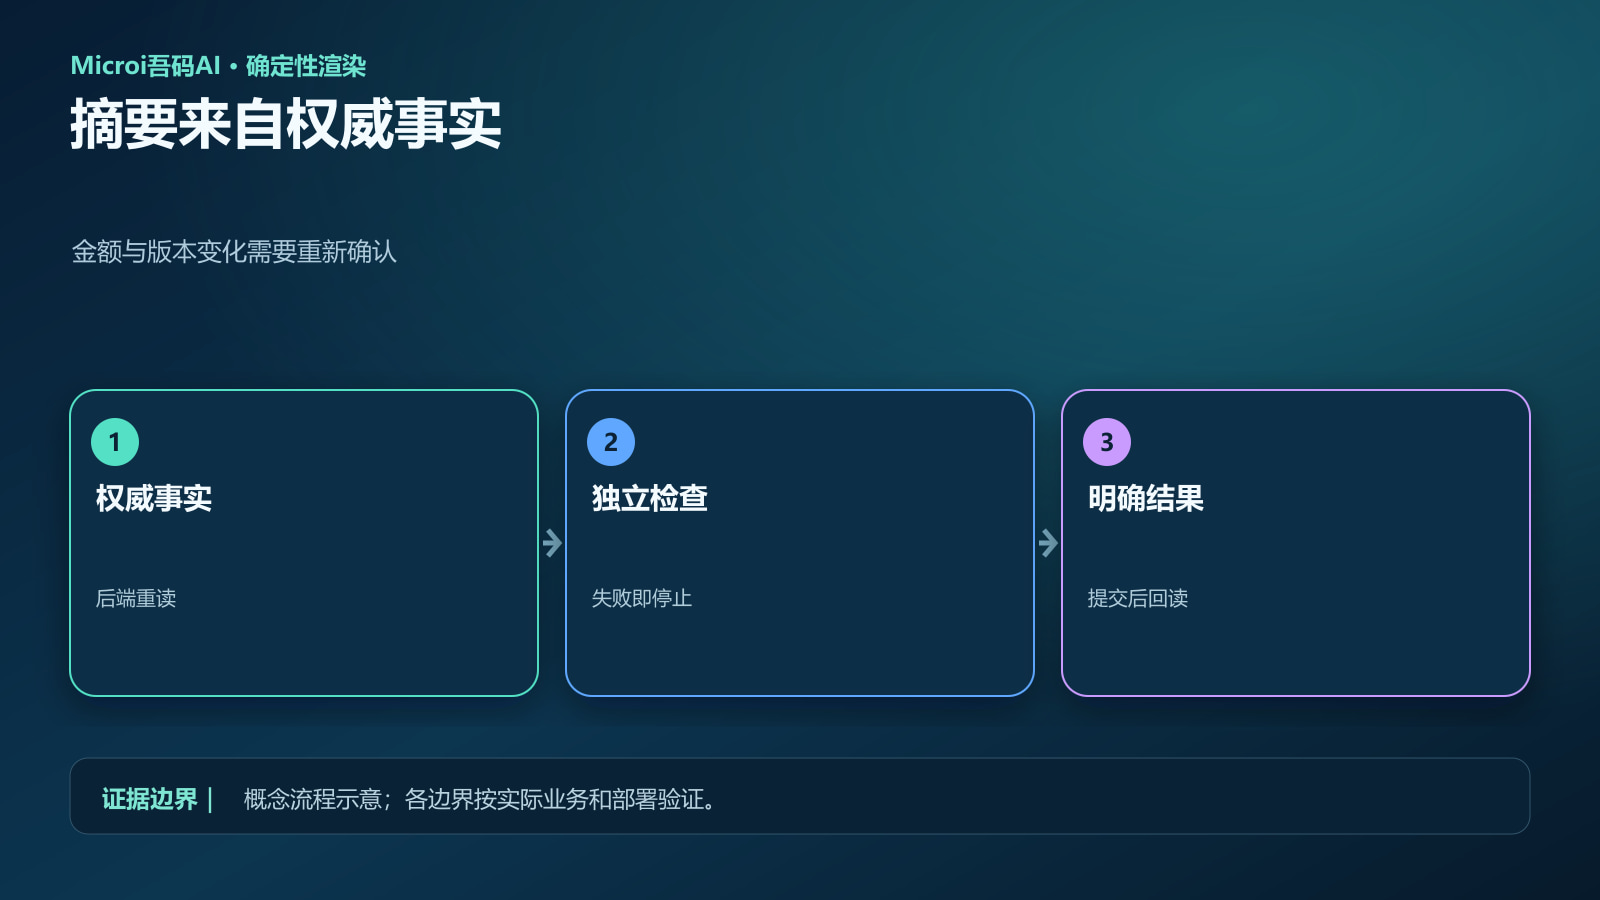
不同业务事实应得到不同的确认摘要。
✦ 04|一次性消费,意味着失败也要认真处理
消费实现使用缓存的 StringGetDeleteAsync:取出与删除作为一个原子动作完成,然后核对租户、用户、用途、摘要和有效期。因此同一张票据不能成功消费两次;如果绑定不匹配,它也已被取走。这不是可反复尝试的长期授权码。
失败边界| 误用用途或错误摘要后,应重新发起身份确认;不能自动循环重放旧票据。
业务接口宜先完成无副作用的权限、对象存在性和状态检查,再消费票据并执行敏感写入。消费之后业务仍可能失败,尤其缓存操作不属于数据库事务:数据库回滚不会把已经取走的缓存票据自动放回。这个边界要落实到界面提示与恢复流程。
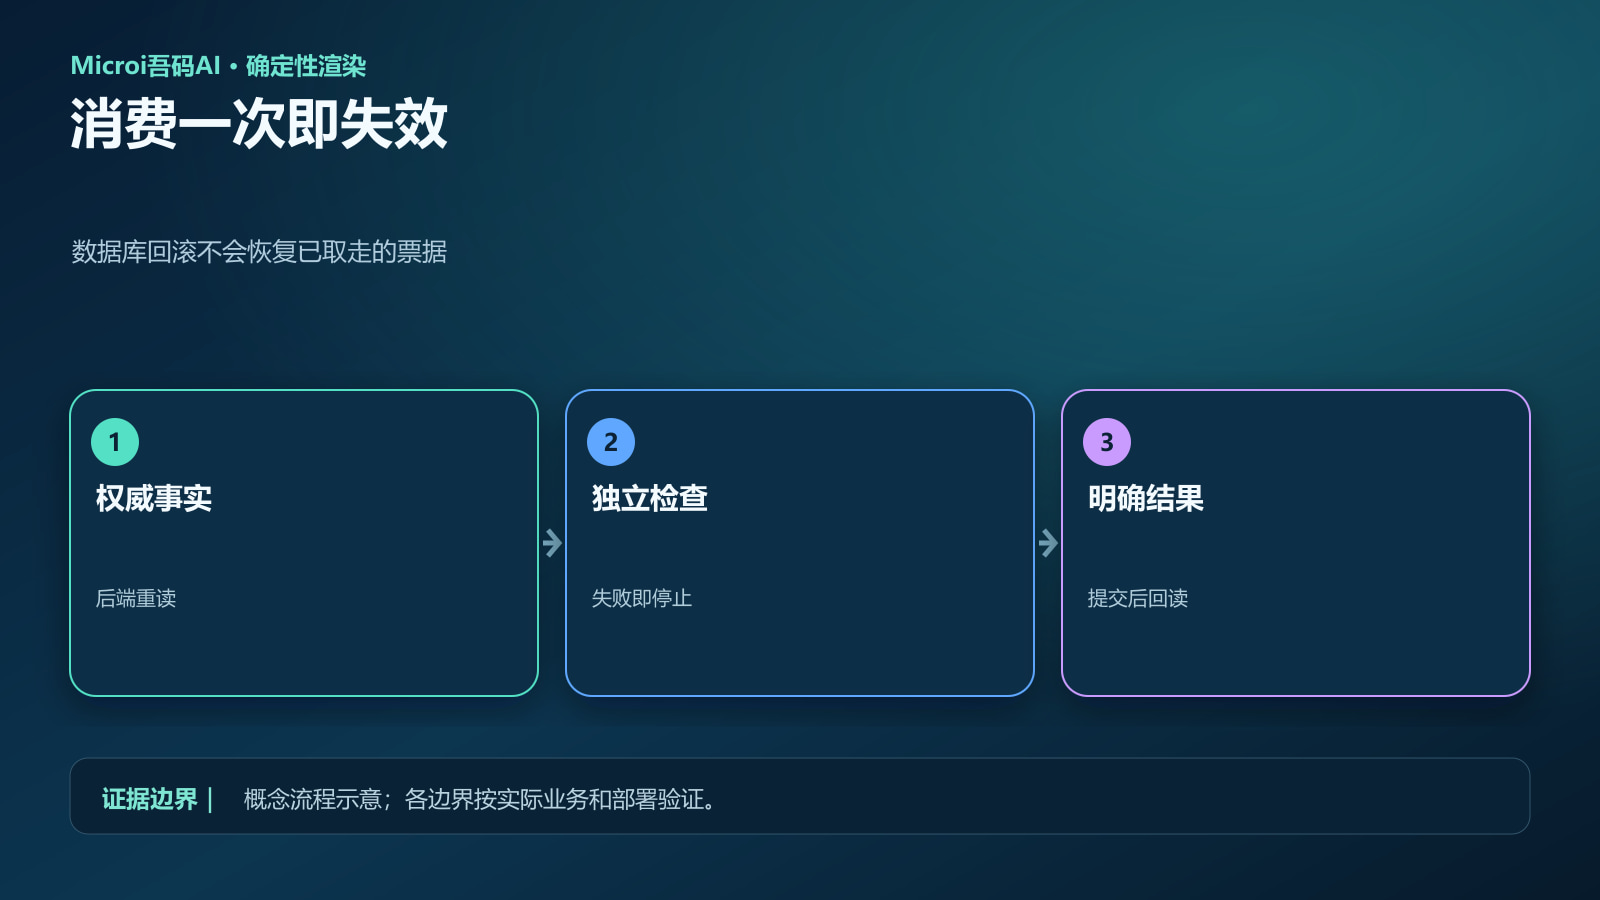
一次性票据与数据库事务属于不同的状态边界。
✦ 05|票据之外,仍要检查哪些业务事实
服务端还需判断当前用户是否能执行该动作、单据是否在可审批状态、数据是否仍是确认时的版本,以及业务请求是否已完成。前端按钮显隐只帮助操作,不能替代这些判断。通用表单接口与专用接口引擎也不能混为一谈:专用业务必须显式校验自己的归属与状态。
- 权限与归属:用户能审批这张单据,而不只是能登录。
- 状态机与版本:已撤回、已批准或已修改的单据不能重复按旧事实执行。
- 业务幂等:网络重试使用稳定业务请求标识,查询既有结果。
- 事务与外部副作用:数据库一致性不自动等于付款机构已经执行。
// 业务流程示意,函数由应用自行实现
读取当前用户、权限与单据版本
校验业务请求是否已有确定结果
构建权威命令并消费身份票据
在数据库事务中更新状态并登记业务请求
外部付款按独立幂等协议投递与回读
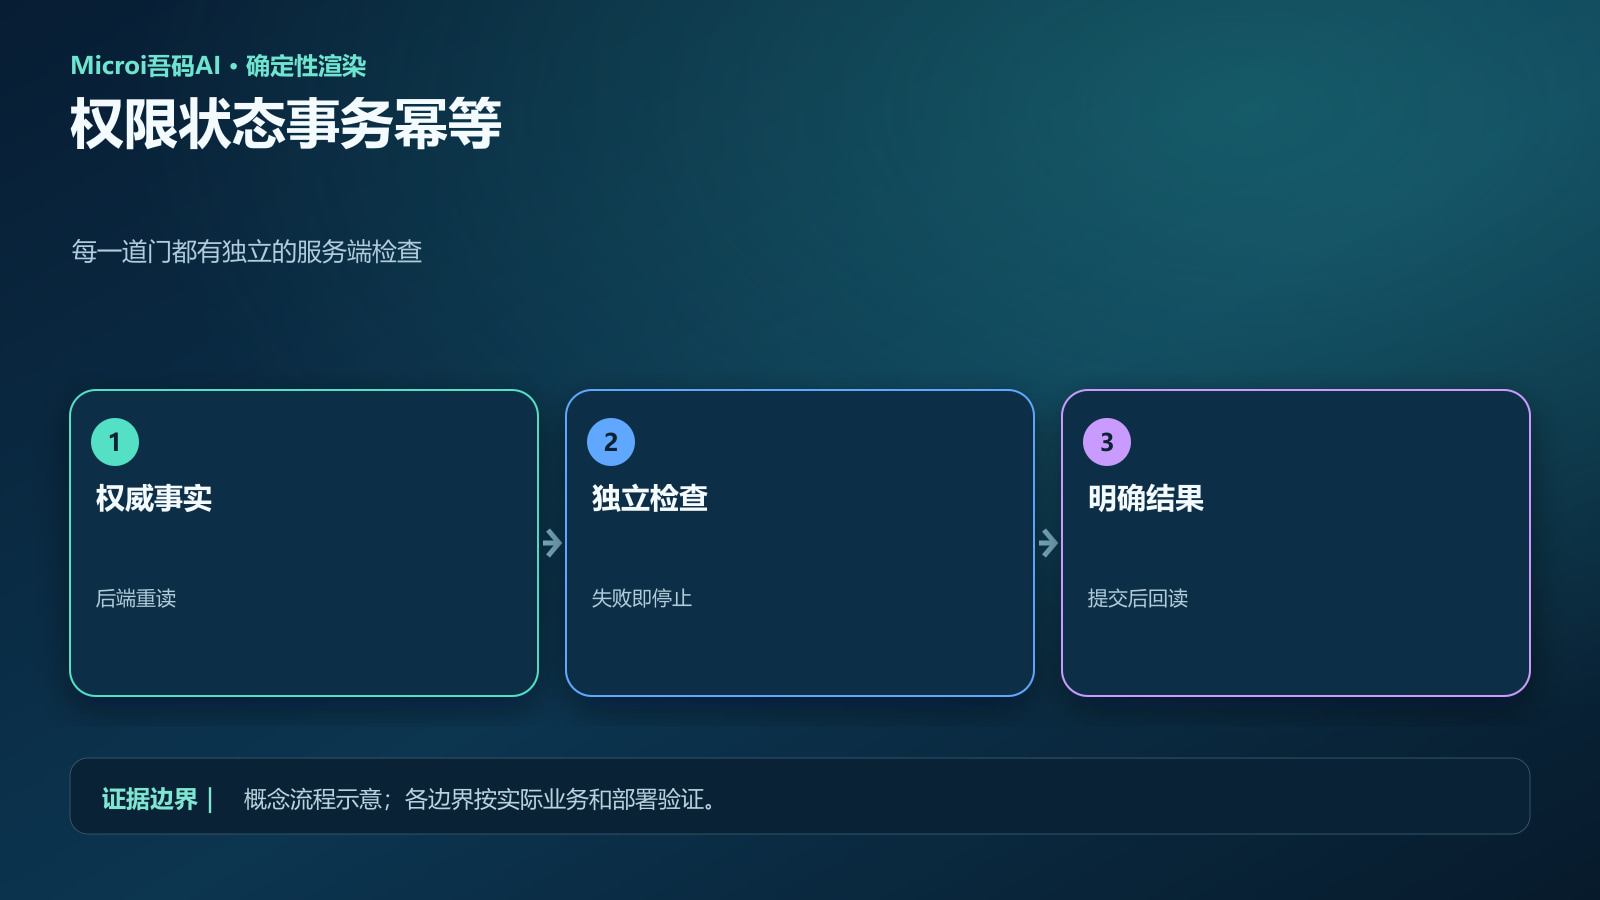
图中每一道门都对应独立的服务端检查。
✦ 06|本次分析验证到了哪里
本次读取官方后端 V8 文档、安全 Skill、票据签发与消费实现,并执行现有 Release 测试宿主中的 IdentityVerificationSecurityTests:18 项通过,未失败、未跳过。这组测试验证用途格式、操作摘要规范及相关身份安全辅助逻辑;它不是线上 Redis 并发消费或真实付款的完整验收。
证据边界| 一次性原子取删来自当前源码;18项测试来自已执行的现有Release测试宿主。两类证据分别陈述。
真正接入业务时,还应在目标租户验证:并发重复消费只允许一个成功、金额变化使旧确认失效、权限收回立即拒绝、消费后写入失败能清晰恢复、网络重试能查询既有业务结果。用这些反例验收,比看到一个成功提示更有价值。
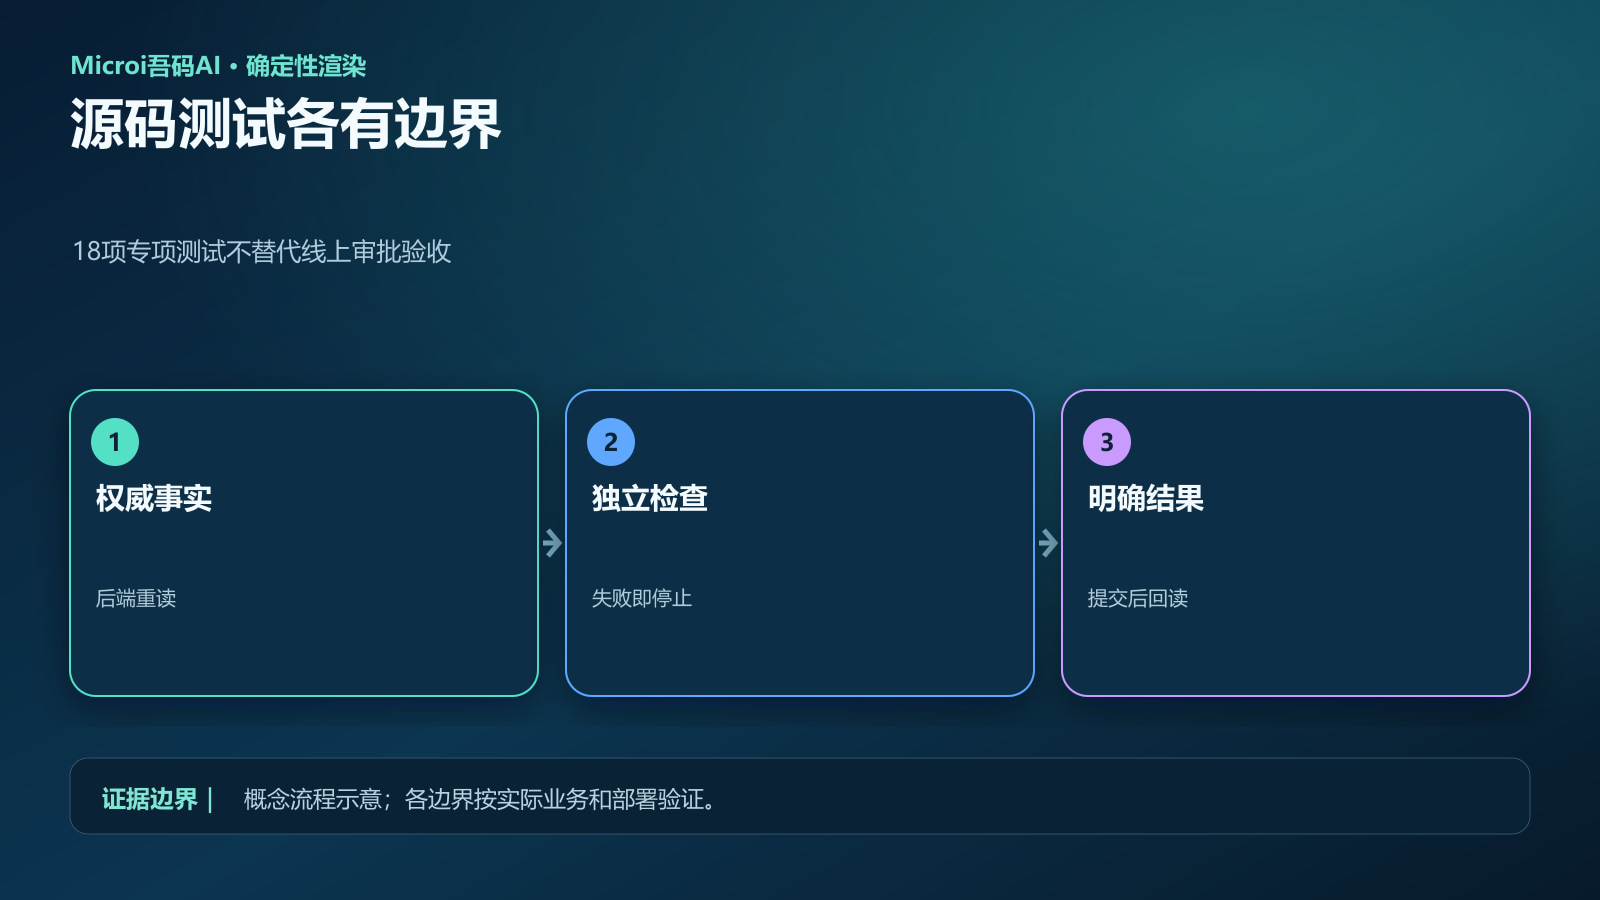
AI概念配图;结论按各自证据范围成立。
✦ 07|把“确认一次”做成可解释的业务动作
这套设计的价值在于让确认可解释:谁在什么租户,为哪一种用途,确认了哪一份业务事实。票据负责约束这次确认,权限决定能否操作,状态机决定当前能否转换,业务幂等决定重试是否重复执行。把这些职责写进接口,再让页面清楚展示确认内容,AI生成的业务系统才不会把身份界面的一次成功误当成整个业务流程的成功。
可继续阅读官方资料:后端V8接口文档;实际部署请以目标环境版本与功能配置为准。
本文配图由AI生成,技术结论来自Microi吾码源码、官方文档与已执行的专项验证。

宁波官方开源宣传和活动阵地,欢迎各位和我们共建开源生态体系!
更多推荐
 3
 0
- 0


 已为社区贡献176条内容

所有评论(0)